فرصت مطالعه ندارید؟ چکیده این مطلب را همینجا گوش دهید:
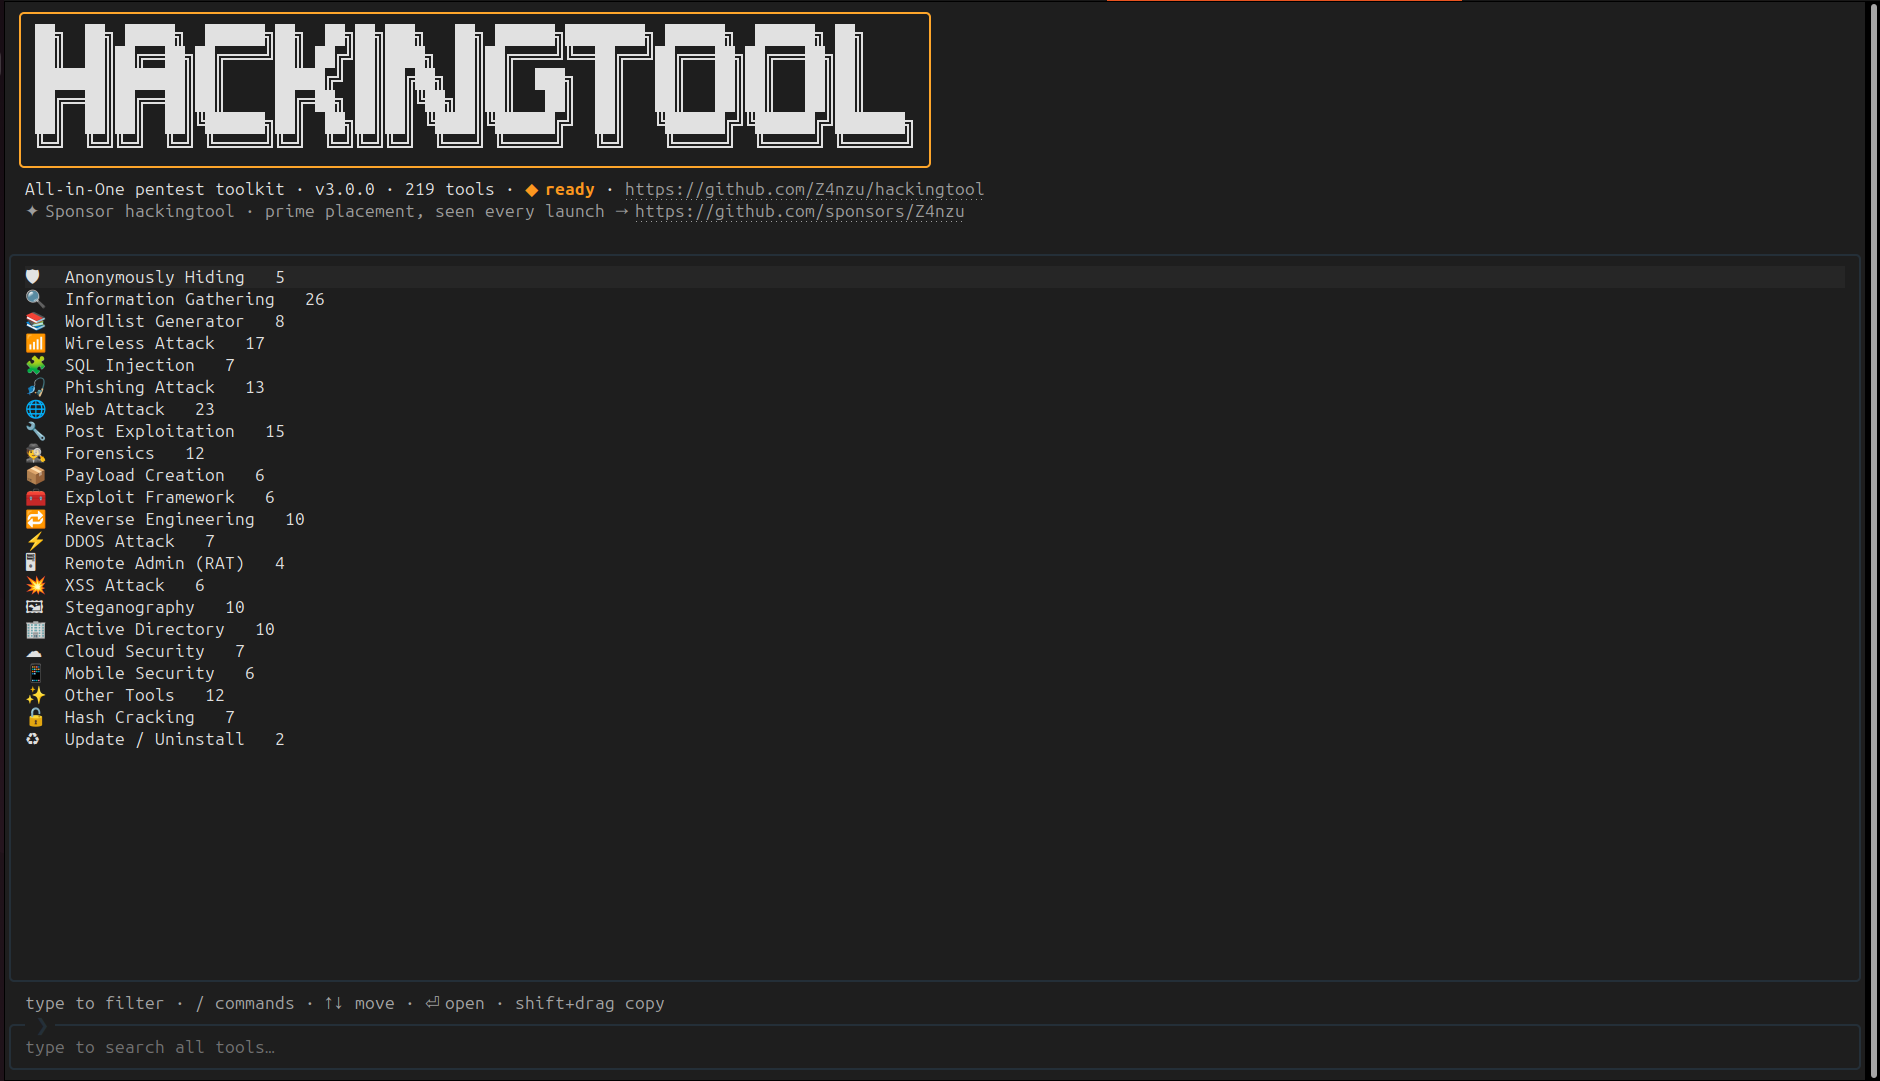
ابزار Hackingtool یک جعبهابزار همهکاره، متنباز و هدایتشده با هوش مصنوعی است که برای تستهای امنیتی مجاز طراحی شده است. این پروژه با داشتن ۲۱۹ ابزار گلچینشده در ۲۱ دستهبندی مختلف (مانند جمعآوری اطلاعات، تستهای وب، مهندسی اجتماعی، رمزنگاری و غیره)، کار را برای پژوهشگران امنیت، تستکنندگان نفوذ و دانشجویان حوزه امنیت بسیار ساده میکند. وجود لایه هوش مصنوعی در این ابزار به کاربران اجازه میدهد تا خواستههای خود را به زبان ساده انگلیسی تایپ کنند و دستور دقیق ابزار مورد نظر را دریافت نمایند.
چرا Hackingtool انتخاب مناسبی برای متخصصان امنیت است؟
این پروژه متنباز با هدف متمرکز کردن ابزارهای پرکاربرد امنیتی توسعه یافته است تا کاربران مجبور نباشند دهها مخزن گیتهاب مختلف را به صورت جداگانه جستجو و نصب کنند. از مهمترین ویژگیهای این ابزار میتوان به موارد زیر اشاره کرد:
- لایه هوش مصنوعی: قابلیت تبدیل درخواستهای متنی ساده به دستورات اجرایی دقیق و معتبر.
- دستهبندی جامع: بیش از ۲۱۹ ابزار کاربردی دستهبندیشده در ۲۱ حوزه مختلف امنیت سایبری.
- امنیت پیشفرض: عدم استفاده از اسکریپتهای خطرناک نصب مستقیم (مانند لولهکشی curl به bash) و تایید کدهای مخزن با هش SHA-256.
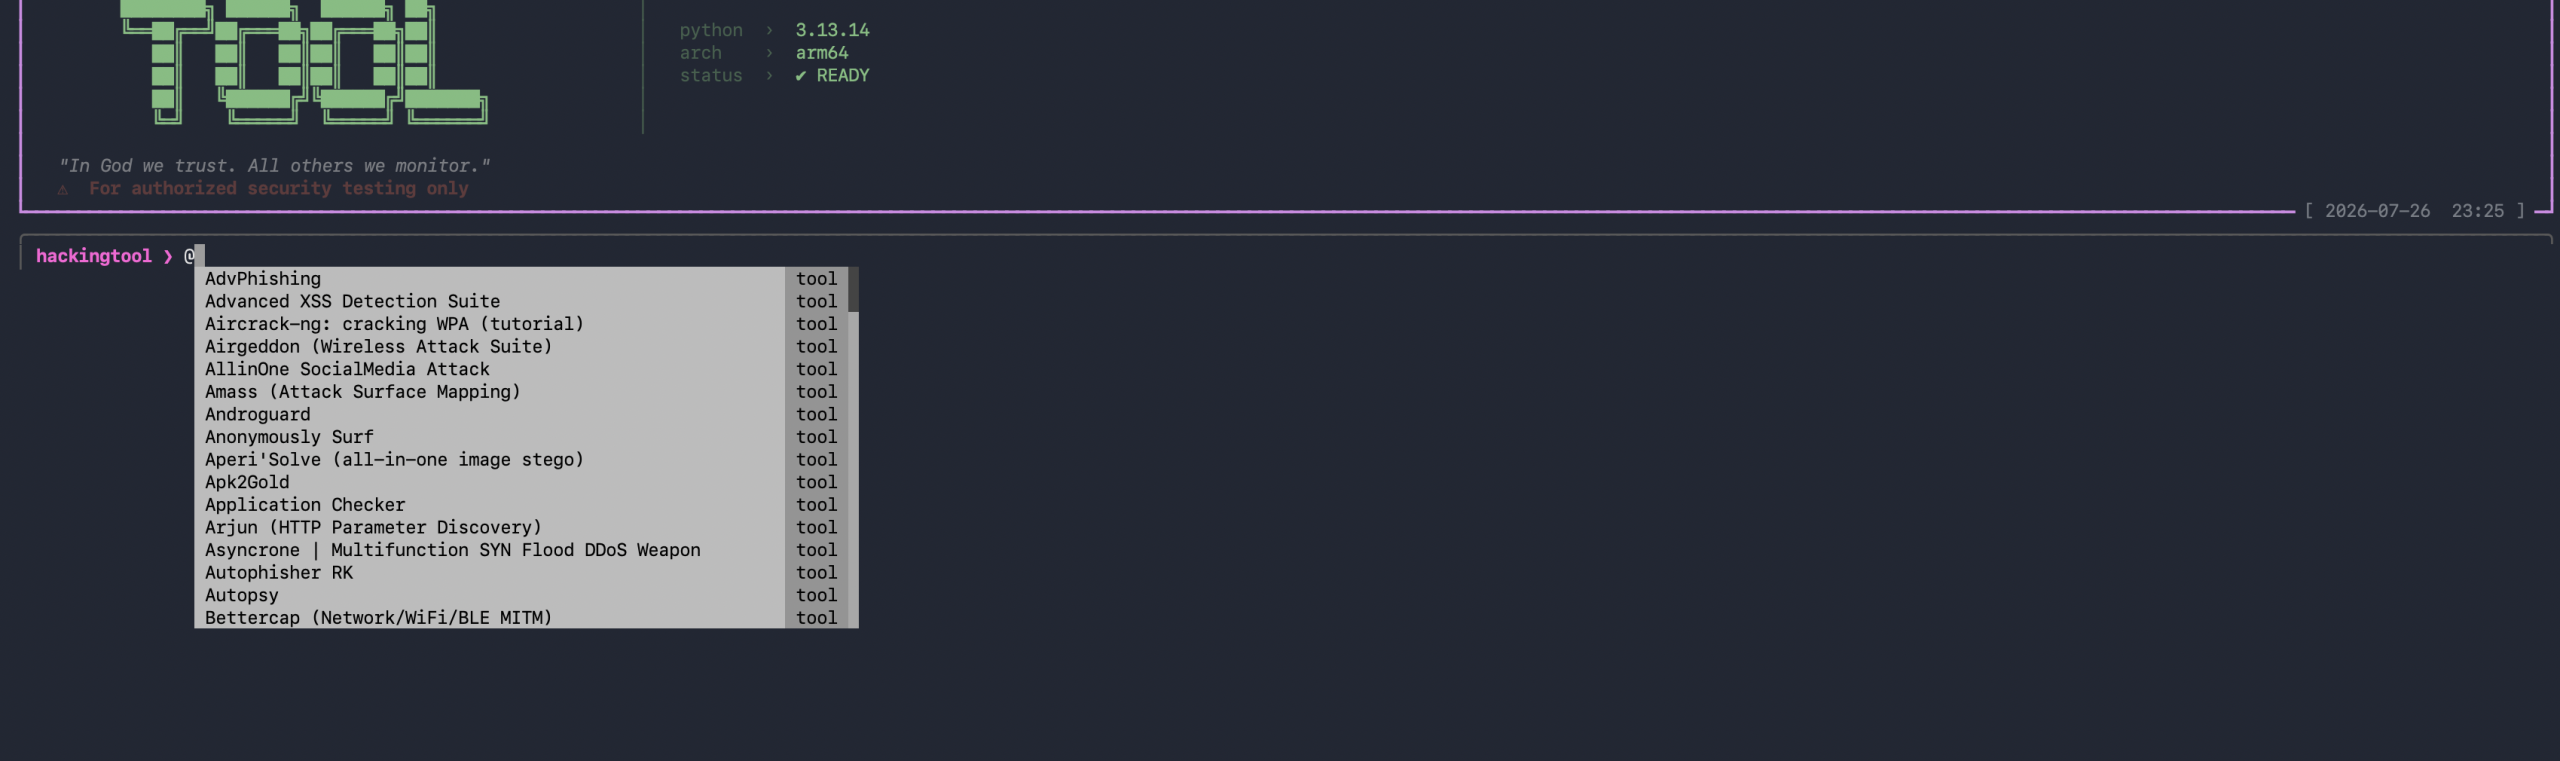
- قابلیت جستجوی هوشمند: قابلیت جستجوی عمیق در ابزارها و حتی مخازن گیتهاب از طریق دستورات داخلی.
همانطور که در مدیریت دادهها و ابزارهای توسعهدهندگان روشهای مختلفی مانند مدیریت فایلها با روش P.A.R.A به نظمدهی کمک میکند، این ابزار نیز تمامی ابزارهای امنیتی پراکنده را در یک محیط واحد و ساختاریافته گرد هم آورده است.
| ویژگی | مقدار / وضعیت |
|---|---|
| زبان برنامهنویسی | Python |
| لایسنس | MIT |
| تعداد ابزارها | ۲۱۹ ابزار در ۲۱ دسته |
| سیستمعاملهای پشتیبانیشده | لینوکس و macOS (پایتون ۳.۱۰ به بالا) |
| وضعیت دسترسی ایران | بدون محدودیت (دسترسی به مخزن گیتهاب آزاد است) |
آموزش نصب Hackingtool
برای نصب این ابزار به سیستمعامل لینوکس یا macOS و پایتون نسخه ۳.۱۰ یا بالاتر نیاز دارید. سیستمعامل ویندوز توسط این نسخه پشتیبانی نمیشود. بهترین روش نصب، استفاده از ابزار pipx است که برنامه را در یک محیط ایزوله قرار میدهد.
روش اول: نصب از طریق pipx (توصیه شده)
ابتدا کد پروژه را کلون کرده و سپس با استفاده از pipx آن را نصب کنید:
# ۱ — دریافت کد پروژه از گیتهاب
git clone https://github.com/Z4nzu/hackingtool.git
cd hackingtool
# ۲ — نصب ابزار در یک محیط ایزوله (بدون دستکاری پایتون سیستم)
pipx install .
# ۳ — اجرای ابزار از هر مسیری در ترمینال
hackingtool
اگر ابزار pipx را روی سیستم خود نصب ندارید، میتوانید با توجه به سیستمعامل خود آن را نصب کنید:
# در مکاواس
brew install pipx && pipx ensurepath
# در دبیان، اوبونتو یا کالی لینوکس
sudo apt install pipx && pipx ensurepath
روش دوم: استفاده از کانتینر داکر
اگر ترجیح میدهید برنامهها را درون کانتینر اجرا کنید، میتوانید تصویر آمادهی داکر را به سادگی اجرا نمایید:
docker run -it --rm hardikzinzu/hackingtool:latest
این دستور تصویر رسمی ابزار را دریافت کرده و یک محیط تعاملی ترمینال در اختیار شما میگذارد.
آشنایی با دستورات سریع و محیط تعاملی
پس از اجرای دستور hackingtool، یک رابط کاربری ترمینال (TUI) باز میشود که به شما اجازه میدهد دستهها را مرور کرده و ابزارها را جستجو کنید. همچنین با اجرای حالت کلاسیک (hackingtool --classic) میتوانید از خط فرمان متنی پیشرفته استفاده کنید.
برخی از دستورات کلیدی محیط کلاسیک عبارتند از:
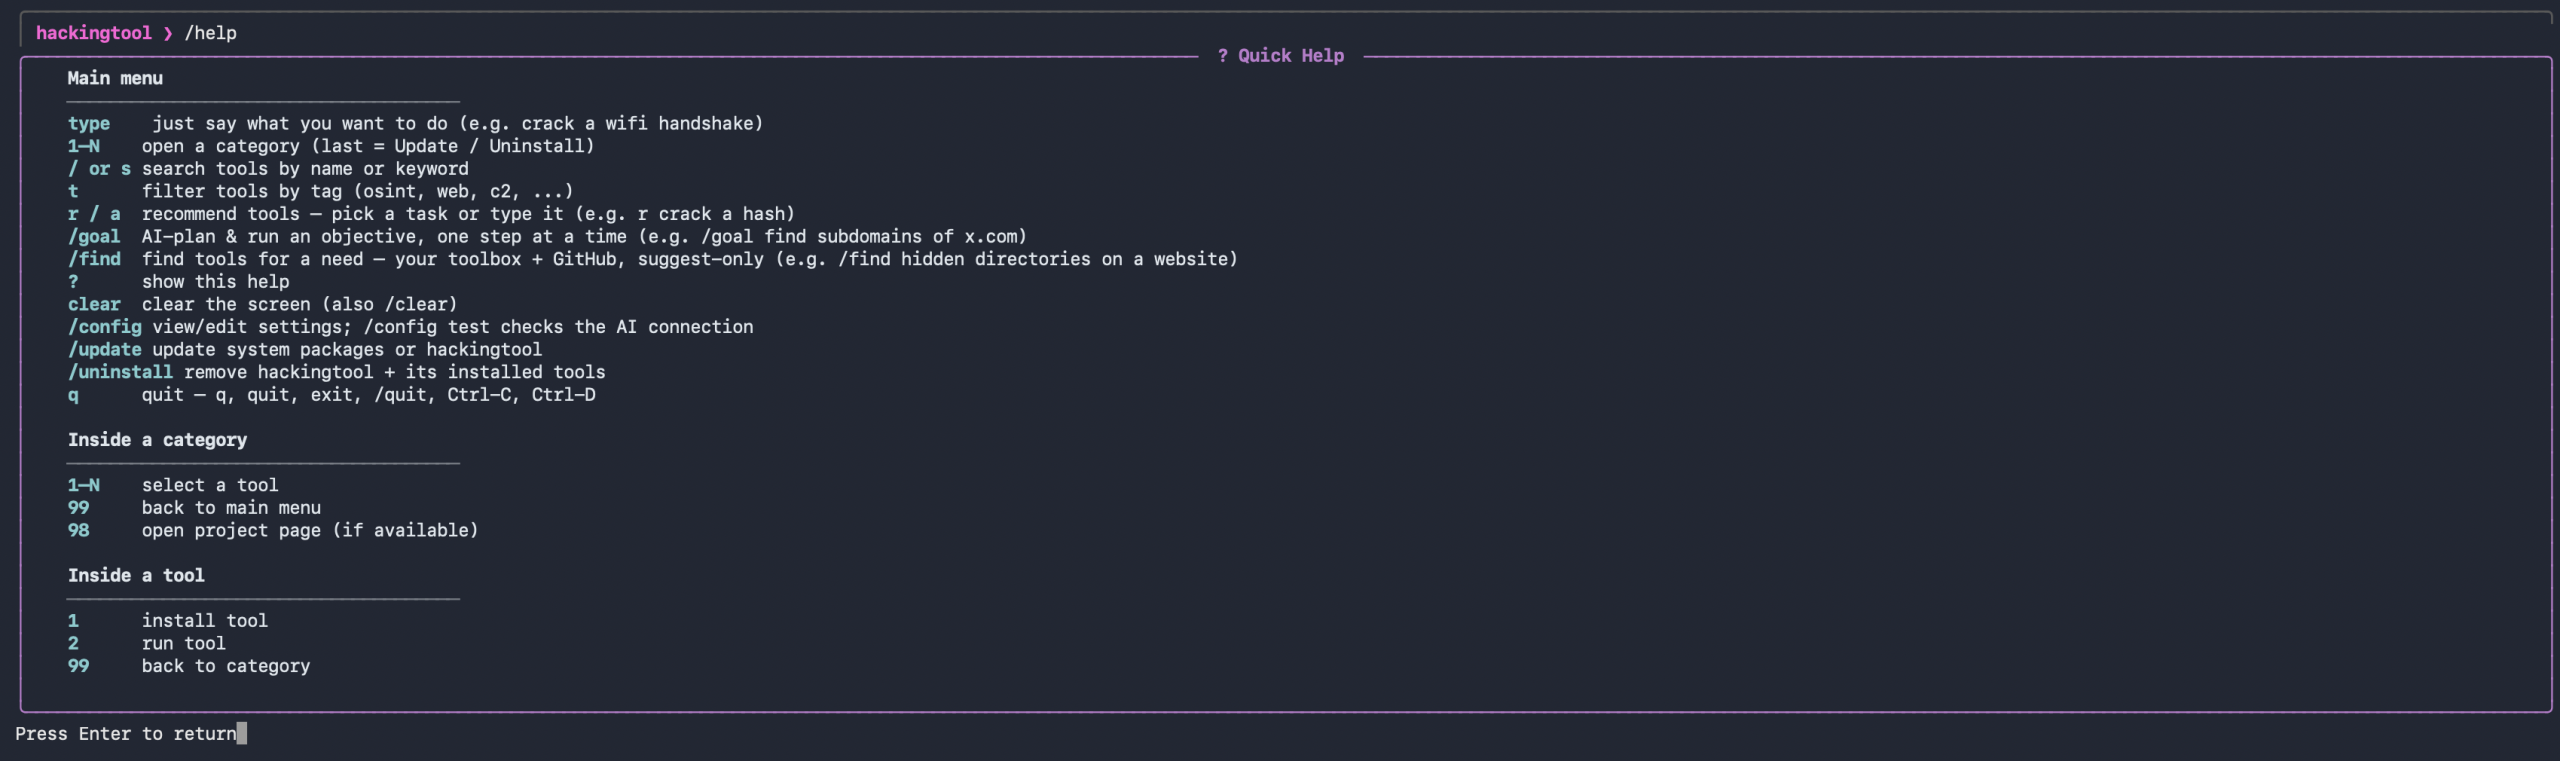
/search [نام]: جستجوی ابزارها بر اساس نام، توضیحات یا برچسب./ai [هدف]: دریافت پیشنهاد ابزار بر اساس توضیحات متنی ساده./goal [هدف]: برنامهریزی هوش مصنوعی برای یک سناریوی تست نفوذ و اجرای مرحلهبهمرحله آن./help: نمایش کارت راهنمای سریع دستورات.
بررسی قابلیتهای پیشرفته هوش مصنوعی
یکی از جذابترین بخشهای این پروژه، قابلیت /goal است. به عنوان مثال، اگر در ترمینال دستور زیر را وارد کنید:
/goal find live subdomains of example.com
هوش مصنوعی یک برنامه کوتاه شامل دستورات واقعی ایجاد میکند، دلیل هر مرحله را توضیح میدهد و راهنمای نصب ابزارهایی را که ندارید ارائه میدهد. سپس پیش از اجرای هر مرحله، از شما تاییدیه میگیرد تا همه چیز تحت کنترل شما باشد.
همچنین ابزارهای متنباز و کاربردی دیگری نیز در حوزههای مختلف وجود دارند که مدیریت پروژهها یا فرآیندهای فنی را تسهیل میکنند؛ درست مانند ابزارهایی که برای توسعهدهندگان یا طراحان عرضه میشوند و نمونهی آن را میتوان در معرفی FreeCAD به عنوان جایگزین متنباز ابزارهای مهندسی مشاهده کرد.
پرسشهای متداول
آیا این ابزار روی سیستمعامل ویندوز قابل اجراست؟
خیر، این ابزار به صورت رسمی فقط از لینوکس و macOS پشتیبانی میکند و روی ویندوز اجرا نمیشود.
آیا استفاده از Hackingtool نیاز به پرداخت هزینه دارد؟
خیر، این پروژه ۱۰۰ درصد رایگان، متنباز و تحت لایسنس MIT منتشر شده است.
چگونه میتوانم دستورات هوش مصنوعی را در این ابزار فعال کنم؟
شما میتوانید با استفاده از دستور تنظیمات در محیط برنامه، کلید اتصال هوش مصنوعی خود را وارد کنید یا از مدلهای محلی استفاده نمایید.
جمعبندی
ابزار Hackingtool یک مجموعه بینظیر و ساختاریافته از ابزارهای تست نفوذ و امنیت سایبری است که با گردآوری بیش از ۲۱۹ ابزار در یک محیط واحد و افزودن لایه هوش مصنوعی، کار پژوهشگران و متخصصان امنیت را بسیار سادهتر کرده است. نصب آسان از طریق pipx، محیط تعاملی پیشرفته و تمرکز بر استانداردهای ایمنی، این پروژه را به یکی از بهترین گزینهها در دنیای نرمافزارهای متنباز تبدیل کرده است.



